 Pllume
RGPD au cabinet : les 5 obligations à tenir

Un cabinet qui traite des données de santé doit tenir cinq obligations concrètes : un registre des traitements, des durées de conservation définies, une procédure de réponse au droit d'accès, un contrat écrit avec chaque prestataire, et des mesures de sécurité démontrables. Le registre est obligatoire sans seuil d'effectif. À l'inverse, l'analyse d'impact est expressément dispensée pour un praticien exerçant à titre individuel.
En bref
- Le registre des traitements est obligatoire quelle que soit la taille du cabinet : la dispense prévue pour les organismes de moins de 250 salariés ne s'applique pas aux données de santé (article 30.5 du RGPD).
- Le référentiel de la CNIL sur la gestion des cabinets médicaux et paramédicaux fixe la conservation à vingt ans après la dernière prise en charge, dont cinq ans seulement en base active.
- Une demande d'accès se traite dans un délai d'un mois, prorogeable de deux mois si la demande est complexe (article 12.3 du RGPD).
- Une violation de données doit être notifiée à la CNIL dans les 72 heures après en avoir pris connaissance (article 33 du RGPD).
- Bonne nouvelle rarement dite : l'analyse d'impact n'est pas requise pour les traitements de prise en charge d'un patient par un professionnel exerçant à titre individuel, selon la liste publiée par la CNIL.
Je ne suis ni clinicien ni juriste. J'ai dû regarder ces obligations une par une en construisant un outil qui manipule de la donnée de santé, et c'est ce parcours que je restitue ici : une synthèse informative du cadre publié, à vérifier auprès de la CNIL ou de votre conseil pour votre situation précise. Ce texte ne remplace pas un avis juridique.
1. Le registre des traitements est obligatoire sans seuil d'effectif
C'est l'oubli le plus fréquent, et il repose sur une lecture partielle du texte. L'article 30.5 du RGPD prévoit bien une dispense pour les organismes de moins de 250 salariés, ce qui décrit à peu près tous les cabinets libéraux. Mais cette dispense tombe dès que le traitement porte sur des catégories particulières de données au sens de l'article 9.
Les données concernant la santé sont précisément l'une de ces catégories. La conséquence est nette : dès le premier patient, un cabinet qui consigne des entretiens, des notes de séance ou des résultats d'évaluation tient un registre, sans qu'aucun seuil d'effectif ne l'en dispense.
Le contenu attendu est plus simple que sa réputation. Pour chaque traitement, on décrit ce qui est traité, pour quelle finalité, qui y a accès, où c'est stocké, combien de temps, et quelles mesures de sécurité s'appliquent. La CNIL met à disposition un modèle et une documentation dédiée aux professionnels de santé libéraux. L'objectif visé est de pouvoir démontrer, à un moment donné, que vous savez ce que vous traitez, sans exigence de perfection formelle.
À retenir. Le registre est le document qui rend tout le reste vérifiable. Sans lui, aucune des quatre obligations suivantes ne peut être démontrée.
2. La conservation se compte en vingt ans, dont cinq seulement en base active
Conserver n'est pas garder indéfiniment, et le RGPD impose une durée définie et justifiée par la finalité.
Pour les cabinets de santé, la référence la plus précise est le référentiel de la CNIL relatif aux traitements destinés à la gestion des cabinets médicaux et paramédicaux, adopté par la délibération n° 2020-081 du 18 juin 2020. Il retient une conservation de vingt ans à compter de la date de la dernière prise en charge du patient, dont cinq ans en base active, le solde étant conservé en archivage intermédiaire, sur un support distinct de la base active et dans des conditions de sécurité adaptées.
Un point de périmètre mérite d'être posé, parce qu'il concerne une partie des lecteurs de cet article. Ce référentiel vise les professionnels de santé libéraux. Le titre de psychologue est protégé par la loi du 25 juillet 1985, en dehors du code de la santé publique, et un psychologue n'entre donc pas formellement dans le champ de ce texte. Il reste tenu par le principe de limitation de la conservation de l'article 5 du RGPD, qui impose de fixer et de justifier une durée, et le référentiel constitue alors la référence utile la plus proche, à retenir comme repère et non comme obligation directe.
L'erreur pratique n'est presque jamais de mal fixer la durée. Elle est de ne jamais purger. Des dossiers de patients vus une fois il y a douze ans, qui dorment dans un disque externe, constituent une donnée de santé exposée sans finalité, donc un risque net. Un rendez-vous annuel avec soi-même règle le problème.
3. Le droit d'accès se traite en un mois, et le délai dépend du texte applicable
Un patient peut demander l'accès aux informations que vous détenez sur lui. Beaucoup de praticiens découvrent l'obligation le jour où la demande arrive, et improvisent, ce qui expose à une faute évitable.
Deux régimes coexistent, et le délai n'est pas le même. Au titre du RGPD, une demande de droit d'accès se traite dans les meilleurs délais et au maximum en un mois, prorogeable de deux mois compte tenu de la complexité ou du nombre de demandes, à condition d'informer la personne de cette prorogation dans le premier mois. Au titre du code de la santé publique, l'accès aux informations de santé détenues par les professionnels et établissements de santé s'exerce au plus tard dans les huit jours suivant la demande, après un délai de réflexion de quarante-huit heures, ce délai passant à deux mois lorsque les informations datent de plus de cinq ans.
Deux limites du régime du code de la santé publique méritent d'être connues : les notes personnelles du professionnel et les informations concernant des tiers ne sont pas communicables. Cette distinction entre le dossier et les notes personnelles a des conséquences directes sur la manière dont on écrit, que nous traitons dans notre article sur ce qu'une note doit contenir pour tenir en cas de litige.
En pratique, l'anticipation coûte peu : savoir à l'avance ce que vous communiqueriez, sous quelle forme, et dans quel délai. Cela suppose des écrits structurés en amont. Un dossier lisible n'est pas un confort de travail, c'est ce qui rend ce droit applicable sans stress le jour venu.
4. Chaque prestataire qui touche vos données doit être lié par un contrat écrit
Voilà l'angle mort le plus coûteux, parce qu'il porte sur des décisions déjà prises et rarement revues.
Chaque outil qui traite des données pour votre compte est un sous-traitant au sens de l'article 28 du RGPD : logiciel de dossier, agenda en ligne, hébergement, service de facturation, outil d'aide à la rédaction. Le texte impose que la relation soit régie par un contrat définissant l'objet, la durée, la finalité, les obligations de confidentialité, le sort des données en fin de contrat et le recours éventuel à d'autres sous-traitants. En tant que responsable de traitement, vous répondez du choix de vos sous-traitants.
Trois vérifications suffisent à faire le tri. Le prestataire fournit-il un contrat de sous-traitance signable ? Les données de santé sont-elles hébergées chez un hébergeur certifié HDS ? La liste des sous-traitants ultérieurs est-elle communiquée ? Un outil grand public non prévu pour la santé échoue en général aux trois, et c'est vous qui en portez la responsabilité.
La question de savoir où vivent physiquement ces données et à quel droit l'opérateur est soumis constitue un sujet distinct, traité dans notre article sur l'hébergement et la souveraineté des données de santé mentale. Celle de savoir qui, dans cette chaîne, est astreint au secret professionnel est traitée dans ce que le secret professionnel autorise et interdit.
5. La sécurité se démontre par des mesures concrètes, et une violation se notifie sous 72 heures
L'article 32 du RGPD demande des mesures « appropriées » au risque. Le mot est abstrait, les gestes attendus ne le sont pas.
- Un poste de travail verrouillé, avec un mot de passe robuste et distinct pour chaque service.
- Des sauvegardes chiffrées, testées au moins une fois, pour ne pas tout perdre ni tout exposer en cas de vol ou de panne.
- Des échanges maîtrisés : un compte rendu envoyé par messagerie ordinaire est une donnée de santé en clair.
- Des accès limités aux seules personnes qui en ont besoin, et une journalisation quand l'outil le permet.
S'y ajoute une obligation de réaction. L'article 33 impose de notifier une violation de données à la CNIL dans les 72 heures après en avoir pris connaissance, dès lors qu'elle est susceptible d'engendrer un risque pour les personnes. Ce délai court à compter de la prise de connaissance, pas de la survenance, et il inclut les week-ends et jours fériés. Quand le risque est élevé, les personnes concernées doivent être informées.
Le contrôle est réel : selon le bilan publié par la CNIL, 83 sanctions ont été prononcées en 2025 pour un montant total de 486 839 500 euros, auxquelles s'ajoutent 143 mises en demeure, la sécurité des données figurant parmi les principaux sujets sanctionnés.
Ce que vous n'avez pas à faire : l'analyse d'impact en exercice individuel
Une conformité utile dit aussi ce qui n'est pas exigé, sinon elle produit de l'inquiétude plutôt que de la protection.
La CNIL publie deux listes, l'une des traitements pour lesquels une analyse d'impact relative à la protection des données est requise, l'autre de ceux pour lesquels elle ne l'est pas. Les traitements de données de santé nécessaires à la prise en charge d'un patient par un professionnel de santé exerçant à titre individuel figurent dans la seconde. Autrement dit, un cabinet individuel n'a pas à conduire d'analyse d'impact pour son activité de prise en charge.
Cette dispense ne vaut que pour cette formalité. Elle ne dispense ni du registre, ni des durées, ni des contrats de sous-traitance, ni des mesures de sécurité, et la CNIL rappelle que les traitements exonérés d'analyse d'impact doivent tout de même faire l'objet d'une évaluation de leur conformité.
Vingt ans de conservation, 72 heures pour notifier une violation
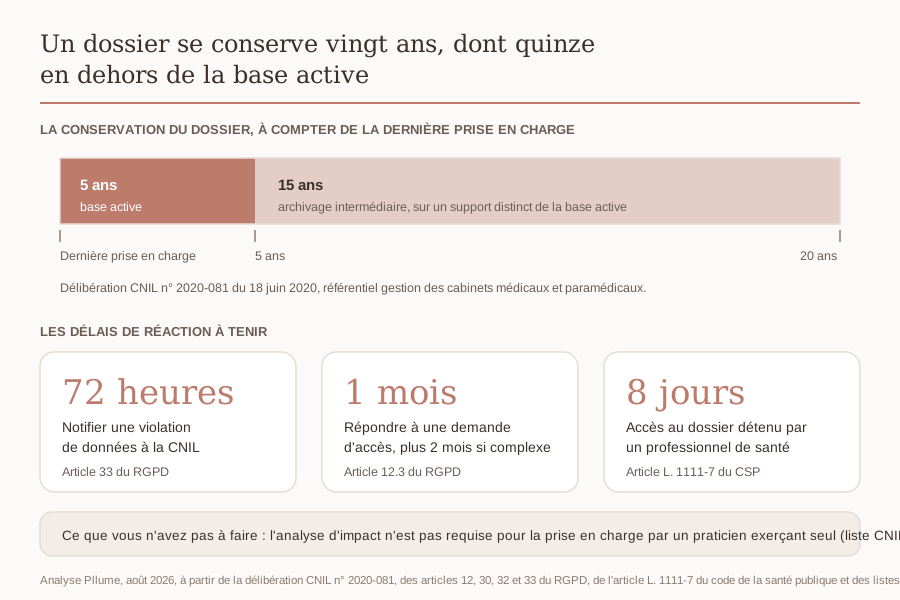
Version texte de l'infographie ci-dessus.
| Ce qui est compté | Durée ou délai | Source |
|---|---|---|
| Conservation en base active | 5 ans après la dernière prise en charge | Délibération CNIL n° 2020-081 du 18 juin 2020 |
| Archivage intermédiaire | 15 ans supplémentaires, sur support distinct | Délibération CNIL n° 2020-081 du 18 juin 2020 |
| Conservation totale | 20 ans après la dernière prise en charge | Délibération CNIL n° 2020-081 du 18 juin 2020 |
| Notification d'une violation à la CNIL | 72 heures après en avoir pris connaissance | Article 33 du RGPD |
| Réponse à une demande de droit d'accès | 1 mois, prorogeable de 2 mois | Article 12.3 du RGPD |
| Accès au dossier détenu par un professionnel de santé | 8 jours, ou 2 mois si les informations datent de plus de 5 ans | Article L. 1111-7 du code de la santé publique |
Analyse Pllume, août 2026, à partir des textes cités. Le référentiel de la CNIL vise les professionnels de santé libéraux.
Ce que j'ai constaté, et ce qu'un outil ne peut pas porter à votre place
Nous avons construit Pllume après avoir vu une professionnelle de la santé mentale de mon entourage passer ses soirées sur ses notes, et renoncer aux outils du marché faute de réponses écrites sur leur traitement des données. En reprenant ces cinq obligations une par une pour concevoir le produit, j'ai été frappé par un déséquilibre : quatre d'entre elles sont majoritairement documentaires, et la cinquième, la sous-traitance, se joue au moment de la signature, c'est-à-dire au moment où l'on y pense le moins.
Ce qu'un éditeur peut porter est limité, et je préfère le délimiter que le laisser croire. Nous pouvons fournir un contrat de sous-traitance, héberger le périmètre clinique en France chez un hébergeur certifié HDS, publier la liste de nos sous-traitants et documenter nos durées de conservation. Cela vous aide sur l'obligation 4 et sur une partie de l'obligation 5.
Ce que nous ne pouvons pas faire, il faut le dire aussi. Votre registre reste le vôtre : il porte sur l'ensemble de vos traitements, y compris ceux qui n'ont aucun rapport avec nous. Les demandes d'accès de vos patients vous sont adressées à vous, et le délai court pour vous. La purge de vos anciens dossiers dépend de vous. Et si vous continuez d'envoyer des comptes rendus par messagerie ordinaire, aucune architecture ne corrige cela. Un outil déplace une partie de la charge, il ne la fait pas disparaître, et un éditeur qui laisserait entendre l'inverse vous exposerait au lieu de vous protéger.
Par où commencer si tout est à faire
L'ordre qui me paraît le plus rentable est celui de la démontrabilité. Écrire le registre d'abord, parce qu'il oblige à recenser tous les outils en service et fait apparaître les sous-traitants oubliés. Réclamer ensuite les contrats manquants. Fixer les durées et purger. Écrire enfin, en une page, ce que vous répondriez à une demande d'accès et à une violation, pour ne pas improviser le jour venu.
Le détail applicable aux psychologues est développé dans notre guide RGPD du cabinet de psychologue, et le sujet voisin du consentement à l'enregistrement d'une séance est traité dans enregistrer une séance, est-ce légal.
Questions fréquentes
Le registre des traitements est-il obligatoire pour un cabinet libéral ?
Oui. La dispense de l'article 30.5 du RGPD, prévue pour les organismes de moins de 250 salariés, ne s'applique pas dès que le traitement porte sur des catégories particulières de données. Les données de santé en font partie, donc le registre est obligatoire dès le premier patient.
Combien de temps faut-il conserver les dossiers patients ?
Le référentiel de la CNIL relatif à la gestion des cabinets médicaux et paramédicaux retient vingt ans à compter de la dernière prise en charge, dont cinq ans en base active puis quinze ans en archivage intermédiaire sur support distinct. Hors de son champ, le principe reste de fixer et de justifier une durée.
Quel délai pour répondre à un patient qui demande son dossier ?
Un mois au titre de l'article 12.3 du RGPD, prorogeable de deux mois si la demande est complexe, à condition d'en informer la personne dans le premier mois. Pour les professionnels et établissements de santé, le code de la santé publique prévoit huit jours, ou deux mois pour des informations de plus de cinq ans.
Faut-il une analyse d'impact pour un cabinet de santé mentale ?
Pas pour l'activité de prise en charge d'un patient par un professionnel exerçant à titre individuel : ce traitement figure sur la liste publiée par la CNIL des traitements pour lesquels une analyse d'impact n'est pas requise. Les autres obligations, dont le registre et la sécurité, restent dues.
Que faire en cas de violation de données au cabinet ?
Notifier la CNIL dans les 72 heures après en avoir pris connaissance, si la violation est susceptible d'engendrer un risque pour les personnes, et informer les personnes concernées lorsque le risque est élevé. Le délai court à compter de la prise de connaissance et inclut week-ends et jours fériés.
Mes prestataires informatiques doivent-ils signer un contrat ?
Oui. L'article 28 du RGPD impose un contrat écrit avec chaque sous-traitant, précisant la finalité, la durée, la confidentialité, le sort des données en fin de contrat et le recours à d'éventuels sous-traitants ultérieurs. Pour les données de santé, l'hébergement doit en outre être certifié HDS.
Sources et références
Statut de vérification : les articles du RGPD et du code de la santé publique cités, ainsi que la délibération CNIL n° 2020-081, ont été vérifiés à leur source officielle. Les chiffres de sanctions proviennent du bilan publié par la CNIL. La lecture du périmètre du référentiel au regard du statut de psychologue est notre analyse, fondée sur le champ annoncé du référentiel et sur le rattachement du titre de psychologue à la loi du 25 juillet 1985 ; elle ne constitue pas une position d'autorité.
- CNIL, le registre des activités de traitement
- Délibération CNIL n° 2020-081 du 18 juin 2020, référentiel gestion des cabinets médicaux et paramédicaux, Légifrance
- CNIL, référentiel relatif à la gestion du cabinet, document complet
- CNIL, comment répondre à une demande de droit d'accès
- Article L. 1111-7 du code de la santé publique, accès aux informations de santé, Légifrance
- CNIL, listes des traitements pour lesquels une analyse d'impact est requise ou non
- CNIL, liste des traitements pour lesquels une analyse d'impact n'est pas requise
- CNIL, RGPD et professionnels de santé libéraux
- CNIL, bilan des sanctions et mesures correctrices 2025
- Règlement (UE) 2016/679 (RGPD), texte consolidé, EUR-Lex
- Article 44 de la loi n° 85-772 du 25 juillet 1985, usage du titre de psychologue, Légifrance
Sources consultées le 8 août 2026. Pour toute question relative à vos données, notre contact RGPD est contact@pllume.com.
Si vous souhaitez qu'un outil porte la part qui peut l'être, contrat de sous-traitance, hébergement certifié et transparence sur la chaîne, vous pouvez demander un accès.
Fondateur de Pllume
Restez informé